وهم كسر التشفير وحقيقة الاختراق المباشر.. خبير رقمي يكشف أساليب التجسس الحوثية على الهواتف ويحذر من ثغرات (واتساب)
متابعات خاصة:
في ظل تزايد المخاوف الشعبية حول مدى أمان التطبيقات والمراسلات الفورية في مناطق سيطرة مليشيا الحوثي، وضعت إيضاحات الخبير اليمني في الأمن الرقمي، فهيم الباحث، النقاط على الحروف، مفنداً الشائعات ومكشفاً عن أساليب استخباراتية وتكنولوجية واقعية تعتمدها الجماعة لاختراق الهواتف، وبعيدة كل الببعد عن الأسطورة القائلة بقدرتهم على كسر نظام "التشفير التام" (End-to-End Encryption) لتطبيق "واتساب".
أولاً: الوهم التقني.. سيطرة الاتصالات لا تعني قراءة الرسائل
أكد الخبير الرقمي أن سيطرة أي جهة – بما فيها الميليشيات المسيطرة على شركات الاتصالات ومزودي بوابات الإنترنت – لا تكفي وحدها لقراءة محتوى محادثات "واتساب" أو الاستماع للمكالمات؛ نظراً لاعتماد التطبيق على نظام تشفير بين طرفي المحادثة يعجز المزود عن فكه.
لكن "الباحث" استدرك محذراً من أن طريق الاختراق الحقيقي يمر عبر هاتف المستخدم نفسه أو الأجهزة المرتبطة بحسابه؛ إذ إن السيطرة على الجهاز تتيح للمتجسسين الوصول إلى المحتوى الداخلي بالكامل، مطروحاً السؤال الجوهري حول كيفية وصول المهاجمين إلى هذا المستوى من الاختراق.
ثانياً: هجمات موثقة.. "OilAlpha" و"GuardZoo" كـ"طُعم" ذكي
دعم الخبير تحليله بأدلة وتقارير دولية رصينة كشفت عن حملات تجسس موثقة استهدفت الأفراد والأجهزة لا التشفير:
• حملة OilAlpha (2023 - 2024): رصدتها شركة "Recorded Future"، وأشارت أصابع الاتهام إلى ارتباطها بجهات موالية للحوثيين. اعتمدت الهجمات على استخدام "واتساب" كوسيلة لإيصال الطُعم عبر رسائل مضللة وأساليب الهندسة الاجتماعية لإقناع الضحايا – وخاصة العاملين في الحقول الإنسانية، والإعلامية، والحقوقية – بتثبيت تطبيقات خبيثة على أجهزة "أندرويد".
• حملة GuardZoo (يوليو 2024): كشفت عنها شركة "Lookout"، ونُسبت لجهات يمنية متحالفة مع الحوثيين؛ حيث وزعت تطبيقات خبيثة عبر "واتساب" ومنصات أخرى لاستخراج الصور، والوثائق، وبيانات المواقع الجغرافية من الهواتف المستهدفة.
وأوضح الباحث أن هذه التقارير لا تعني بتاتاً قدرة الحوثيين على تجسس جماعي شامل على كافة رسائل المستخدمين، لكنها تثبت بما لا يدع مجالاً للشك أن اختراق الهاتف الشخصي هو السلاح الميداني الأبرز الذي يجب التعامل معه بأقصى درجات الحذر.
ثالثاً: الاختراق الصامت وبرمجيات التجسس المتقدمة
وفي سياق الهجمات الأكثر تعقيداً التي تقودها كيانات تمتلك موارد هائلة واستخباراتية عابرة للحدود، لفت "الباحث" إلى ما وثقه مخبر "Citizen Lab" في عام 2025 بشأن استغلال ثغرات في "واتساب" مرتبطة ببرنامج التجسس الشهير "Graphite". ورغم سارع "واتساب" لمعالجة تلك الثغرة الأمنية، إلا أن الواقعة تؤكد إمكانية اختراق الأجهزة والتطبيقات في ظروف استثنائية، وإن كانت تتجاوز الإمكانيات التقنية المباشرة لميليشيات محلية مثل الحوثيين.
رابعاً: كشف الخلط الشائع.. سرقة الحسابات وشبكات VPN
فنّد الخبير التقني مفهومين خاطئين يقع فيهما كثير من المستخدمين:
1. السيطرة على الشريحة ورقم الهاتف: الحصول على شريحة الاتصال أو رمز التحقق (OTP) يتيح للمهاجم الاستيلاء على الحساب وانتحال صفة صاحبه فقط، لكنه لا يمنحه تلقائياً إمكانية الوصول إلى سجل المحادثات القديمة، إلا إذا أتيحت له فرصة الوصول الفعلي للهاتف أو النسخ الاحتياطية.
2. وهم الحماية الشاملة لشبكات VPN: استخدام الشبكات الافتراضية الخاصة يخفي هوية الجهات التي يتصل بها المستخدم عن مزود الإنترنت المحلي، لكنه لا يقدم أي حماية إطلاقاً إذا كان الهاتف مخترقاً ببرمجيات خبيثة أو كان هناك جهاز مرتبط بالحساب في أيدي أشخاص آخرين، مشيراً إلى أن تشغيل الVPN يعني في المقابل نقل الثقة كلياً إلى الشركة المقدمة للخدمة.
خامساً: نصائح ذهبية لتأمين الحالات الرقمية
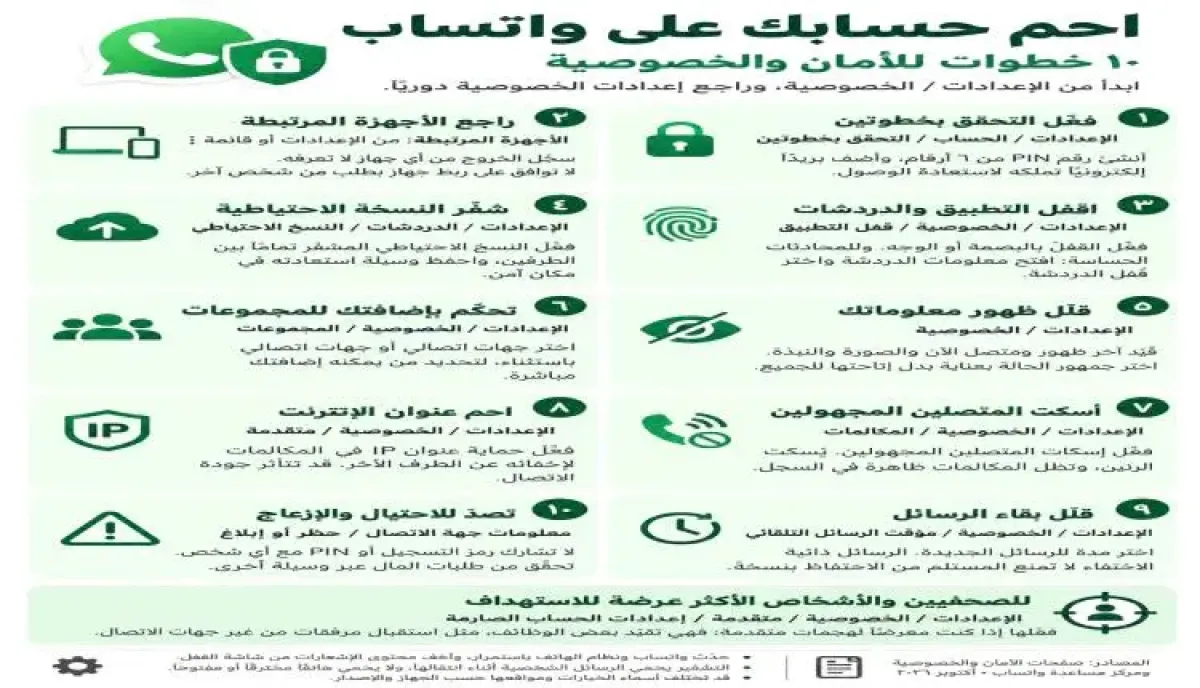
ختم الخبير الرقمي فهمي الباحث توجيهاته بالتأكيد على ضرورة تفعيل خطوات التأمين المتقدمة لحسابات "واتساب" (مثل التحقق بخطوتين)، ناصحاً في الوقت ذاته باعتماد تطبيقات مراسلة أكثر أماناً وتشفيرًا كبديل أفضل مثل تطبيق "Signal" (سيجنال)، للهروب من دوامة الثغرات ومحاولات الاختراق المستمرة.
أشار الباحث إلى أن الصورة المرفقة تتضمن خطوات مهمة لحماية تطبيق واتساب،